Warum wir doch einen eigenen Mailserver betreiben
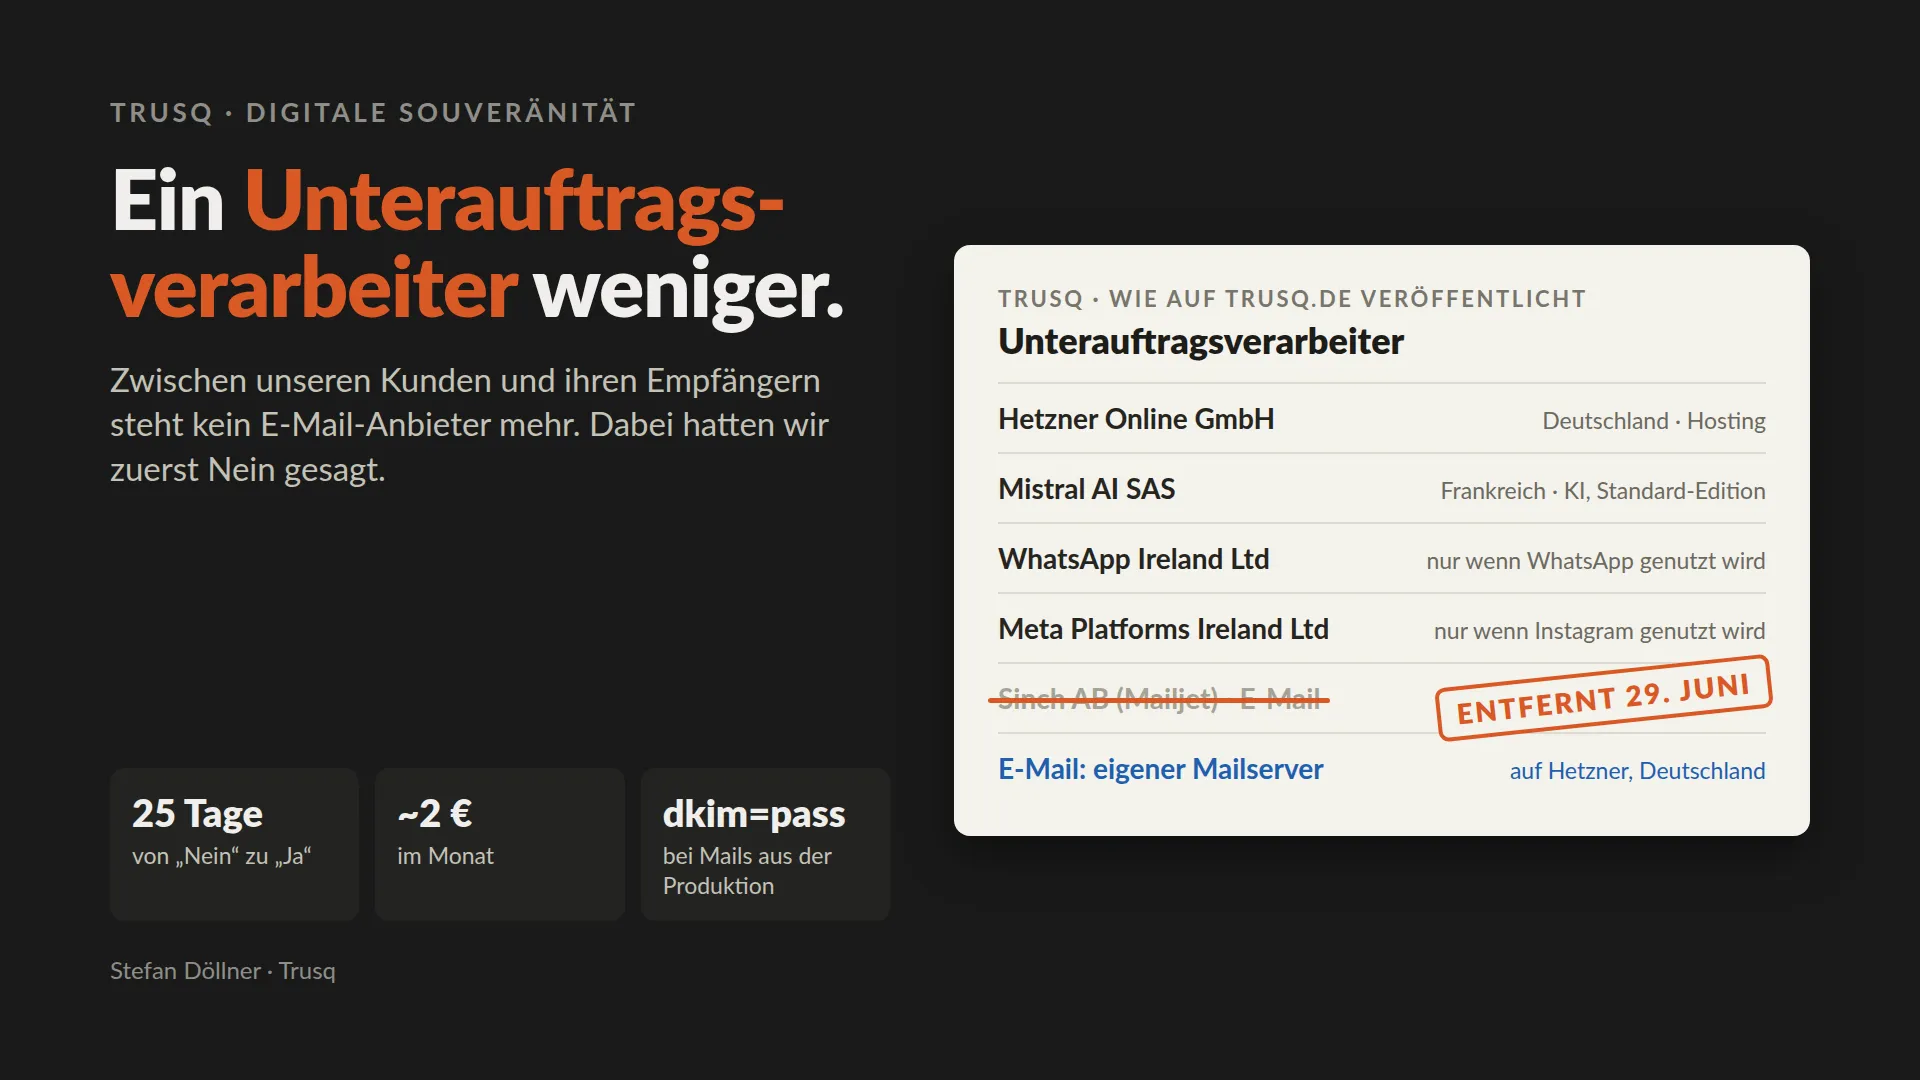
Im März haben wir entschieden, dass Trusq keinen eigenen Mailserver betreibt. 25 Tage später haben wir es uns anders überlegt. Seit dem 29. Juni geht jede E-Mail, die unsere Kunden über Trusq verschicken, über einen Mailserver, den wir selbst betreiben. Damit ist ein Unternehmen weniger an den E-Mails unserer Kunden beteiligt, und es ist sogar günstiger als vorher. Beide Entscheidungen haben wir mit Begründung als ADR aufgeschrieben. Deshalb lässt sich gut nachvollziehen, warum wir umgeschwenkt sind.
Warum wir zuerst Nein gesagt haben
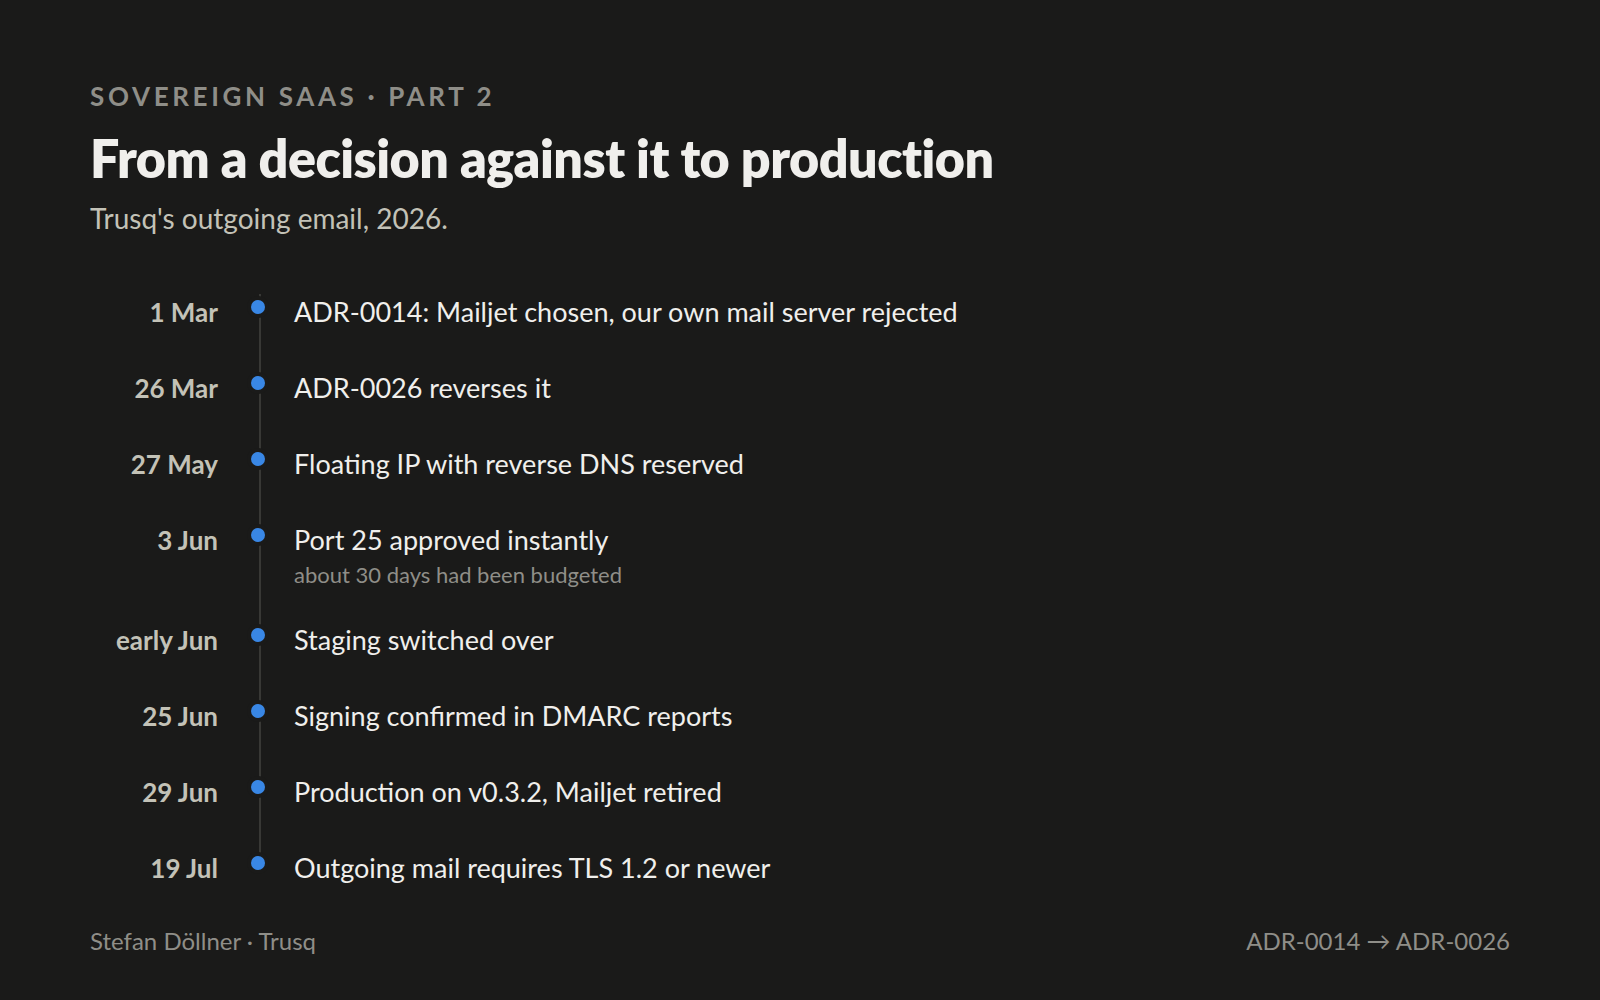
Trusq verschickt E-Mails im Auftrag seiner Kunden. Wenn jemand ein Support-Ticket beantwortet, geht die Antwort von der Support-Adresse des Kunden raus. Im ersten ADR haben wir vier Versanddienste mit einem eigenen Mailserver verglichen, und gewonnen hat Mailjet. Der Dienst gehört zum schwedischen Unternehmen Sinch und speichert die Daten in der EU.
Gegen einen eigenen Server sprach einiges. Mehrere IP-Ranges von Hetzner stehen auf den Blocklists von Spamhaus. Bei neuen Hetzner-Konten ist Port 25 gesperrt, und ob er freigeschaltet wird, war nicht sicher. Eine neue IP-Adresse hat außerdem noch keine Sender-Reputation und braucht erst ein paar Wochen Warm-up. Und wenn ein Mailserver falsch konfiguriert ist, landet seine Adresse schnell auf einer Blocklist. Unser Fazit damals: für den Datenschutz ideal, aber im Betrieb zu riskant.
Warum wir umgedacht haben
Im zweiten ADR stehen sieben Gründe. Der wichtigste hat weniger mit E-Mail zu tun als mit Vertrauen: Ohne Mailjet bleiben die Inhalte der E-Mails unserer Kunden komplett auf unserer eigenen Infrastruktur, und unsere Liste der Unterauftragsverarbeiter wird um einen Eintrag kürzer. Unsere Kunden fragen genau nach, wer ihre Daten verarbeitet. Deshalb ist das für uns ein starkes Argument.
Die übrigen Gründe haben den Versuch günstig gemacht. Die Freischaltung von Port 25 schien inzwischen machbar. Weil unser Volumen noch klein war, hätte das Warm-up nur wenige Empfänger betroffen, und wir hätten es gut im Blick behalten können. Die Gebühr für Mailjet wäre weggefallen. Die Automatisierung für Kundendomains bei Mailjet hatten wir noch nicht gebaut, also mussten wir auch keine Arbeit wegwerfen. Und der Code für den Versand steckte schon hinter einem kleinen Interface mit nur einer Methode. Deshalb konnten wir Mailjet durch einen eigenen Server ersetzen, ohne den restlichen Code anzufassen.
Die Gegenargumente von damals haben wir trotzdem stehen lassen, allen voran den höheren Aufwand im Betrieb. So wussten wir genau, welche Risiken wir eingehen, und konnten uns auf jedes einzelne vorbereiten.
Was wir gebaut haben
Wir setzen Postfix mit OpenDKIM ein. Beides läuft in unserem eigenen Kubernetes-Cluster bei Hetzner in Deutschland und übernimmt alles, was vorher der Versanddienst für uns erledigt hat:
- Feste Sender-IP. Ausgehende Mails gehen über eine Floating IP raus. Deren Reverse-DNS-Eintrag passt zu unserer Sender-Domain, damit empfangende Server prüfen können, dass beides zusammengehört.
- Eigene Signatur für jede Kundendomain. Jede Kundendomain bekommt einen eigenen DKIM-Schlüssel, den wir verschlüsselt speichern. Wenn wir einen Schlüssel austauschen, bleibt der alte noch eine Woche gültig, damit Mails, die gerade unterwegs sind, weiter als echt erkannt werden.
- Verschlüsselung ist Pflicht. Seit Juli verlangen wir beim Versand mindestens TLS 1.2. Vorher wurde nur verschlüsselt, wenn der empfangende Server das angeboten hat.
- Bounce-Handling. Wir werten Bounces aus, und Adressen, die dauerhaft nicht erreichbar sind, kommen auf eine Suppression List. Das schützt die Reputation unserer Sender-IP.
- Prüfung eingehender Mails. SPF und DKIM entscheiden mit, ob eine Antwort ein erledigtes Ticket wieder öffnen darf. Außerdem trägt jede Antwort, die unsere KI entwirft, den Header
Auto-Submitted. So können sich zwei Autoresponder nicht endlos gegenseitig antworten. - Guardrails in der Pipeline. Eine Network Policy legt fest, welche unserer Dienste überhaupt Mails an Postfix übergeben dürfen. Und eine Prüfung in unserer Build-Pipeline schlägt fehl, sobald eine Konfiguration den Mailserver aus dem Internet erreichbar machen würde.
Wie es gelaufen ist
Am meisten Sorgen hatten wir uns um Port 25 gemacht, und genau das war am Ende das kleinste Problem. Wir hatten etwa 30 Tage für die Freischaltung eingeplant, aber Hetzner hat den Antrag am 3. Juni sofort genehmigt. Anfang Juni haben wir zuerst Staging umgestellt. Am 29. Juni folgte die Produktion mit Version 0.3.2, und am selben Tag haben wir Mailjet abgeschaltet.
Dass alles funktioniert, sehen wir an den DMARC-Reports, die empfangende Mailserver an uns zurückschicken. Sie zeigen, dass unsere Mails aus der Produktion korrekt signiert sind und zur Domain passen: dkim=pass und spf=pass. Diese Reports haben wir vom ersten Tag an gelesen, und das hat sich gelohnt. In den ersten Wochen haben sie uns ein Problem mit den Signaturen gezeigt, das wir auf unserer Seite nicht bemerkt hätten. So konnten wir es beheben, bevor die Produktion endgültig umgestellt war.
Was es uns gebracht hat
An den E-Mails unserer Kunden ist ein Unternehmen weniger beteiligt, und unsere Liste der Unterauftragsverarbeiter lässt sich leichter erklären. Der Betrieb kostet uns etwa 2 Euro im Monat für die Floating IP und den Anteil des Mailservers an einem unserer Server. Bei Mailjet wären die Kosten mit dem Volumen gestiegen. Außerdem entscheiden wir jetzt selbst, wie Kundendomains eingerichtet werden, und sind nicht an die API eines Anbieters gebunden.
Dafür liegt die Arbeit, die vorher das Team des Anbieters gemacht hat, jetzt bei uns: die Reputation der Sender-IP im Blick behalten, Reports lesen und die Konfiguration sauber halten. Das ist Aufwand, aber wir haben uns bewusst dafür entschieden.
Was sich übertragen lässt
Schreiben Sie bei einer Entscheidung die Gründe auf, auch die Gründe dagegen. Wenn Sie die Entscheidung später ändern, vergleichen Sie einfach zwei Listen und müssen nicht darüber streiten, wer sich woran erinnert. Außerdem sehen Sie dann klar, welche Risiken Sie in Kauf nehmen.
Kapseln Sie alles, was Sie vielleicht einmal austauschen, hinter einem kleinen Interface. Beim Wechsel von Mailjet zum eigenen Mailserver mussten wir keine einzige Stelle im übrigen Code ändern. Das war ein wichtiger Grund, warum wir den Wechsel überhaupt gewagt haben.
Und wenn Sie eine Aufgabe von einem Anbieter übernehmen, sorgen Sie früh dafür, dass Sie dieselben Rückmeldungen bekommen wie er. Bei E-Mail sind das die DMARC-Reports der anderen Mailserver. Die waren uns mehr wert als jedes eigene Dashboard.